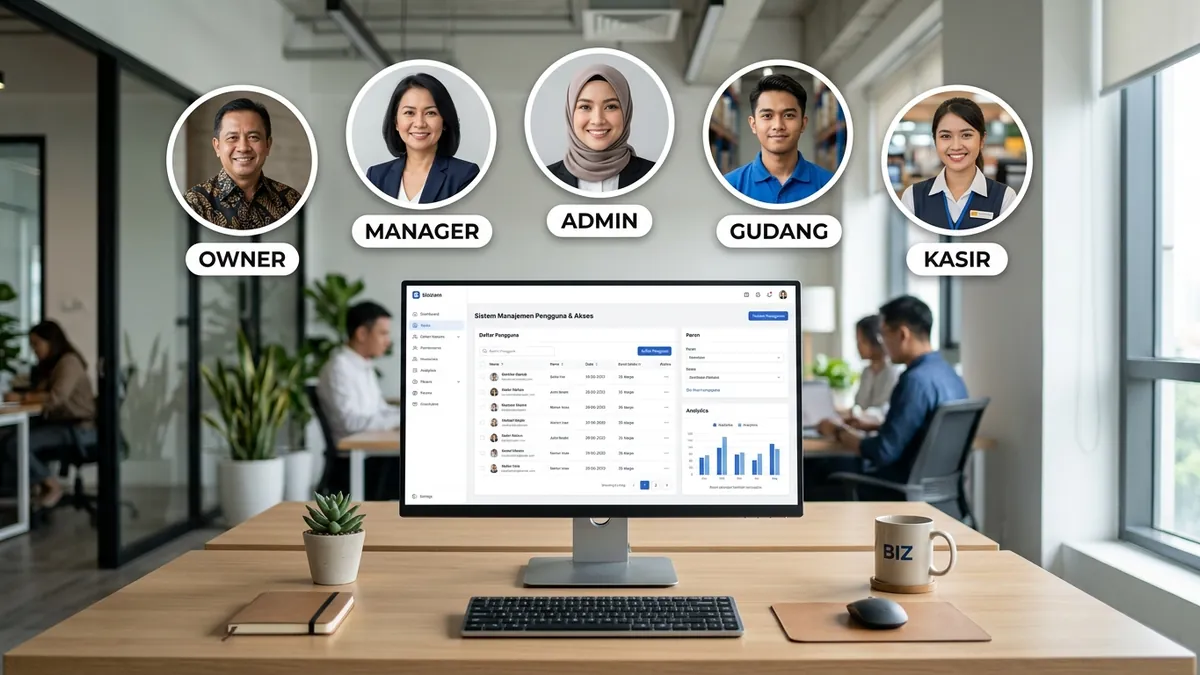
Dalam operasional bisnis yang sedang berkembang, ada satu momen yang sering luput dari perhatian pemilik usaha: bertambahnya jumlah orang yang setiap hari bersentuhan langsung dengan data penting perusahaan.
Ketika usaha baru dimulai dengan satu atau dua orang, semua hal dikerjakan bersama. Pemilik usaha tidak merasa khawatir membagikan file kerja, akun kasir, atau akses spreadsheet kepada siapa pun di dalam tim. Semua orang dianggap tahu batasan masing-masing dan saling percaya.
Namun, dinamika berubah drastis saat skala tim membesar. Toko mulai membuka cabang baru, staf gudang mulai mengelola ribuan stok barang, kasir berganti sif setiap hari, dan bagian admin menangani tagihan pelanggan dalam jumlah besar.
Di titik ini, memberikan akses yang sama rata kepada seluruh staf bukan lagi bentuk keterbukaan—melainkan celah risiko operasional yang sangat berbahaya. Satu klik yang keliru dari staf gudang bisa menghapus riwayat inventaris berharga. Kasir yang melihat seluruh laporan laba kotor bisa membocorkan margin produk ke pihak luar. Atau saat terjadi selisih kas di akhir bulan, tidak ada satu orang pun yang bisa dimintai pertanggungjawaban karena semua orang menggunakan akun kerja yang sama.
Untuk menjaga kelancaran operasional sekaligus melindungi aset data bisnis, aplikasi berbasis website modern menerapkan sistem pembagian wewenang yang dikenal sebagai hak akses pengguna berbasis peran (Role-Based Access Control atau RBAC).
Apa Itu Hak Akses Pengguna Berbasis Peran?
Secara sederhana, hak akses pengguna berbasis peran (Role-Based Access Control) adalah metode pengaturan sistem di mana hak melihat, menambah, mengubah, atau menghapus data diberikan berdasarkan posisi atau tanggung jawab kerja seseorang—bukan diberikan secara serampangan kepada setiap individu.
Analogi paling mudah adalah kunci ruangan di sebuah gedung kantor:
- Staf keamanan memiliki kunci gerbang luar.
- Karyawan staf memiliki kartu akses ke ruang kerja umum.
- Manajer keuangan memegang kunci brankas dokumen.
- Direktur memiliki kunci master untuk seluruh ruangan.
Tidak ada karyawan staf yang merasa tersinggung karena tidak diberi kunci brankas, karena mereka memahami bahwa ruang kerja mereka memang tidak membutuhkan akses ke sana.
Di dalam aplikasi web bisnis, prinsip ini bekerja dengan cara yang sama persis:
- Otentikasi (Siapa Anda?): Sistem mengenali identitas pengguna melalui email atau username dan kata sandi unik masing-masing.
- Otorisasi (Apa Saja yang Boleh Anda Lakukan?): Setelah berhasil masuk, sistem membaca peran (role) pengguna tersebut dan hanya menampilkan modul, menu, serta tombol aksi yang memang menjadi wewenang pekerjaannya.
Seorang kasir hanya akan melihat layar transaksi penjualan. Staf gudang hanya akan melihat modul barang masuk dan keluar. Sedangkan pemilik usaha (owner) dapat melihat seluruh grafik omzet dan margin laba dari satu layar yang terlindungi.
5 Alasan Hak Akses Pengguna Wajib Ada Sejak Awal
Banyak pemilik usaha menunda penerapan hak akses karena menganggapnya rumit atau merasa timnya masih terlalu kecil. Faktanya, merancang batasan hak akses sejak awal memberikan perlindungan mendasar bagi kelangsungan bisnis Anda:
1. Melindungi Kerahasiaan Margin dan Data Finansial
Informasi mengenai harga beli dari supplier, margin laba bersih, neraca kas, dan biaya operasional bulanan adalah rahasia dapur yang menentukan kelangsungan hidup sebuah perusahaan.
Jika staf bagian penjualan atau kasir dapat melihat harga modal pokok barang, posisi tawar bisnis Anda menjadi sangat rentan. Data tersebut bisa dimanfaatkan untuk menegosiasikan harga di luar ketentuan, atau bahkan dibawa oleh oknum karyawan saat mereka pindah ke tempat kompetitor.
Dengan hak akses bertingkat, pemilik usaha dapat dengan leluasa membuka dashboard laporan bisnis yang mudah dibaca tanpa cemas angka-angka sensitif tersebut terlihat oleh staf operasional harian.
2. Mencegah Perubahan dan Penghapusan Data Tanpa Sengaja
Kesalahan manusia (human error) adalah penyebab hilangnya data operasional yang paling sering terjadi. Ketika semua staf memiliki wewenang untuk mengedit atau menghapus rekaman transaksi, satu ketidaksengajaan—seperti salah menekan tombol hapus atau menimpa formula data—bisa mengacaukan pembukuan satu bulan penuh.
Dengan membatasi hak istimewa (misalnya hanya memperbolehkan kasir melakukan transaksi baru, tetapi melarang mereka menghapus faktur yang sudah dicetak tanpa persetujuan supervisor), sistem secara otomatis menjadi jaring pengaman dari kesalahan teknis yang tidak disengaja.
3. Memudahkan Audit Melalui Log Aktivitas yang Akurat
Salah satu keunggulan terbesar dari sistem aplikasi custom adalah pencatatan jejak audit (audit trail). Setiap ada data transaksi yang diinput, diubah nilainya, atau dibatalkan, sistem secara otomatis mencatat: siapa yang melakukannya, pada pukul berapa, dan dari perangkat apa.
Namun, log aktivitas ini hanya akan bermanfaat jika setiap orang memiliki akun dan hak akses mandiri. Jika lima orang staf bergantian menggunakan satu akun dengan nama “Admin Toko”, maka ketika terjadi selisih stok atau manipulasi angka penjualan, log aktivitas tidak akan mampu membuktikan siapa pelaku sebenarnya.
Hak akses pengguna yang terpisah memastikan akuntabilitas penuh bagi setiap individu di dalam tim.
4. Mendukung Ekspansi Multi-Cabang dan Tim Lapangan
Bagi bisnis yang memiliki beberapa cabang gerai fisik atau tim lapangan yang sering bepergian, pembagian peran menjadi kunci koordinasi yang rapi.
Kepala cabang di Kota A tentu hanya perlu memantau target penjualan dan stok di tokonya sendiri, tanpa perlu melihat data operasional cabang di Kota B. Demikian pula tenaga sales lapangan: mereka cukup dibekali akses untuk menginput prospek atau pesanan baru melalui smartphone tanpa diberi akses melihat seluruh basis data pelanggan nasional.
Struktur peran yang rapi membuat sistem tetap ringan, relevan bagi kebutuhan kerja harian masing-masing anggota tim, dan mudah dikembangkan saat Anda membuka cabang-cabang baru.
5. Membangun Budaya Kerja Profesional dan Transparan
Sering kali pemilik usaha merasa tidak enak hati saat ingin membatasi akses karyawan, takut dianggap curiga atau tidak percaya pada tim sendiri.
Padahal, pembagian hak akses yang jelas justru melindungi karyawan yang jujur. Ketika ada selisih uang kas atau barang gudang yang hilang, staf yang tidak memiliki akses ke modul tersebut otomatis bebas dari prasangka dan tuduhan tak berdasar. Batasan sistem yang tegas menciptakan rasa aman bagi semua pihak dan menumbuhkan etos kerja yang lebih profesional.
Hal ini sejalan dengan apa yang diulas dalam pembahasan mengenai bahaya akses data penuh bagi karyawan: pembatasan bukan tanda ketidakpercayaan, melainkan fondasi tata kelola bisnis yang matang.
Contoh Matriks Pembagian Peran yang Ideal
Struktur peran dalam aplikasi web custom dapat disesuaikan dengan alur kerja nyata institusi Anda. Namun, sebagai gambaran praktis, berikut adalah contoh matriks pembagian wewenang yang lazim diterapkan pada bisnis perdagangan atau jasa:
| Peran Pengguna | Wewenang Akses Utama | Batasan & Larangan Sistem |
|---|---|---|
| Owner / Direktur | Melihat seluruh data finansial, neraca laba-rugi, log audit, histori multi-cabang, serta mengatur akun dan hak akses pengguna lain. | — (Akses penuh) |
| Manajer Operasional | Memantau performa cabang yang dipimpin, menyetujui koreksi stok, memvalidasi retur barang, dan melihat laporan produktivitas staf. | Tidak bisa melihat laba bersih konsolidasi perusahaan, data gaji, atau mengubah struktur sistem. |
| Bagian Keuangan / Admin | Mencatat tagihan masuk, menerbitkan faktur penagihan, memverifikasi bukti transfer, dan merekonsiliasi kas harian. | Tidak bisa menghapus riwayat faktur yang telah lunas atau mengubah data stok fisik secara sepihak. |
| Kasir (Frontline) | Mencatat transaksi belanja pelanggan, mencetak struk, menerima pembayaran tunai/non-tunai, dan melihat ketersediaan stok barang. | Tidak bisa melihat harga modal (HPP), dilarang menghapus riwayat transaksi tanpa kode otorisasi atasan. |
| Staf Gudang / Logistik | Mencatat penerimaan barang dari supplier, memproses pemindahan barang antar-rak, dan mengonfirmasi pengiriman barang keluar. | Tidak bisa melihat nilai nominal transaksi penjualan, harga beli barang, atau data kontak pelanggan. |
Matriks di atas membuktikan bahwa setiap peran tetap bisa bekerja secara maksimal dan produktif tanpa perlu mengorbankan privasi serta integritas data bisnis secara keseluruhan.
3 Kesalahan Umum Saat Merancang Hak Akses
Saat mulai mengimplementasikan sistem multi-user, beberapa kesalahan desain berikut kerap terjadi dan sebaiknya dihindari:
1. Merancang Peran yang Terlalu Banyak dan Rumit
Beberapa pengembang sistem membuat puluhan tingkatan peran yang terlalu spesifik, sehingga staf harus bolak-balik meminta izin hanya untuk menyelesaikan pekerjaan kecil harian. Akibatnya, sistem terasa kaku dan memperlambat operasional. Mulailah dari 3 hingga 5 peran utama yang mencerminkan fungsi kerja inti bisnis Anda, lalu kembangkan secara bertahap bila ada kebutuhan riil.
2. Praktik Berbagi Satu Akun Bersama (Shared Account)
Kesalahan paling lumrah adalah mendaftarkan satu akun bersama untuk dipakai ramai-ramai demi menghemat waktu pendaftaran. Tindakan ini merusak seluruh fungsi pelacakan sistem. Setiap staf wajib memiliki kredensial akun tersendiri, sekecil apa pun lingkup pekerjaan mereka.
3. Mengabaikan Pembaruan Akun Saat Ada Pergantian Karyawan
Banyak pemilik bisnis lupa menonaktifkan akun staf yang telah mengundurkan diri (resign) atau lupa memperbarui wewenang staf yang berpindah divisi. Lakukan evaluasi berkala terhadap daftar pengguna aktif di aplikasi Anda untuk memastikan hanya personil berwenang yang masih memegang akses ke sistem.
Kapan Bisnis Mulai Membutuhkan Hak Akses Terstruktur?
Pedoman paling mudah adalah: segera setelah bisnis Anda dijalankan oleh lebih dari dua orang yang mengelola data secara bersamaan.
Menunggu hingga terjadi insiden kebocoran informasi atau kecurangan internal sebelum membenahi hak akses adalah langkah yang sangat mahal. Biaya memperbaiki reputasi bisnis yang tercoreng atau menelusuri data pembukuan yang rusak jauh melampaui investasi awal untuk membangun sistem kerja yang rapi.
Ketika bisnis Anda mulai menunjukkan tanda membutuhkan aplikasi custom, kemampuan mengatur hak akses dan peran pengguna secara presisi adalah salah satu manfaat terbesar yang akan langsung Anda rasakan sejak hari pertama penggunaan.
Bangun Sistem Bisnis dengan Hak Akses yang Aman dan Presisi
Setvy membantu pemilik usaha, pengurus yayasan, institusi pendidikan, dan organisasi merancang aplikasi berbasis website yang disesuaikan persis dengan alur birokrasi dan struktur tim Anda. Kami memastikan setiap anggota tim bekerja dengan antarmuka yang bersih, cepat, dan terlindungi oleh sistem pembagian wewenang yang kuat.
Pelajari layanan aplikasi custom Setvy untuk merapikan operasional Anda, atau hubungi kami untuk mendiskusikan rancangan sistem yang paling tepat bagi institusi Anda.